
Datos biométricos en Colombia: seguridad, limites legales y privacidad, todo lo que necesitas saber en 2026
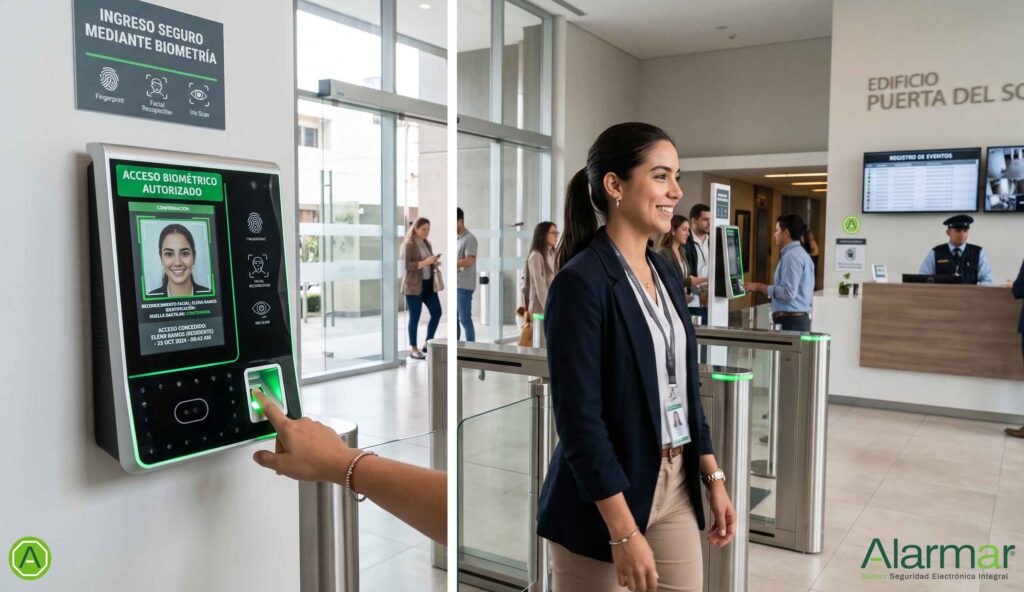
El uso de tecnologías para controlar el acceso a conjuntos residenciales, edificios de apartamentos, oficinas y otras propiedades sometidas al régimen de propiedad horizontal se ha convertido en una herramienta esencial para la seguridad en Colombia debido a las malas prácticas que muchas veces se suceden en las copropiedades.
El control de acceso mediante datos biométricos (huellas dactilares, reconocimiento facial, iris) permiten mejorar significativamente las condiciones de seguridad y facilitar el ingreso de residentes, trabajadores y visitantes habituales como parte de los procesos y protocolos de seguridad, gracias a que permiten una clara identificación de las personas y trazabilidad para el registro de los eventos de ingreso y egreso.
Mejorar las condiciones de seguridad es algo esencial, sin embargo, es necesario comprender la razón de la protección especial que tienen este tipo de datos.
Conozcamos primero lo que es un dato biometrico y el por qué están protegidos.
¿Qué es un dato biométrico?
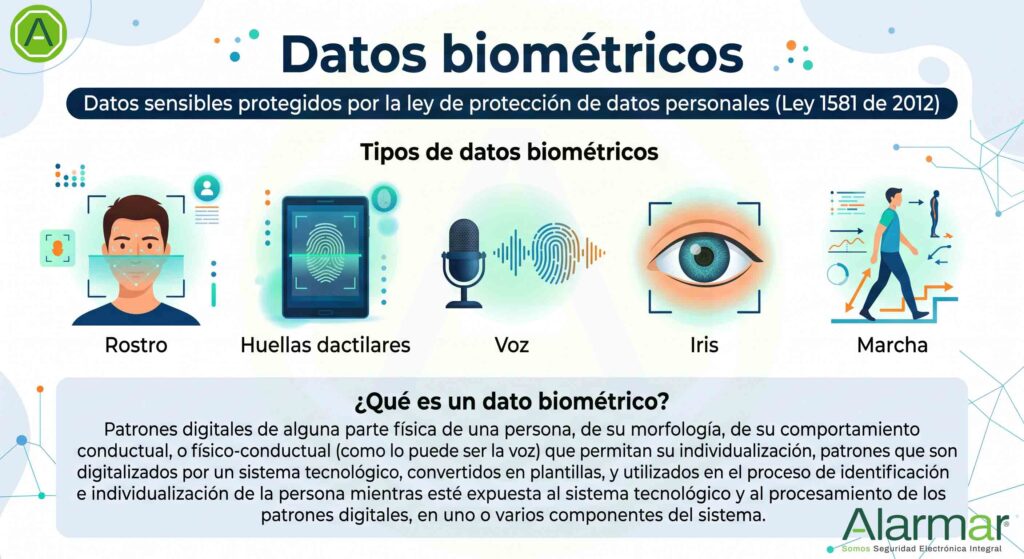
Los datos biométricos son características únicas que individualizan e identifican a una persona, tales como sus huellas dactilares, anatomía del rostro, el iris de los ojos, su voz y su forma de caminar.
Los datos biométricos son datos sensibles y el uso indebido de estos puede derivar en serias afectaciones a una persona, afectaciones particularmente graves como en el caso de estafas, suplantación de identidad, o discriminación entre otros.
Tipos de datos biométricos para la identificación e individualización de las personas
Los tipos de datos biométricos que se usan para la identificación e individualización de las personas:
Rostro: la digitalización del rostro, convirtiéndolo en una plantilla para su posterior uso en un proceso de reconocimiento facial.
Huellas dactilares: la digitalización de una huella dactilar y su posterior uso en el proceso de control de acceso con un lector de huella en un conjunto u edificio. Recordemos que las huellas dactilares son únicas para cada persona, y diferentes en cada dedo.
Iris: el iris de una persona también tiene patrones únicos, su digitalización permite la individualización de la persona y estos son usados en procedimientos de individualización con lectores de iris, tal y como se sucede con el Biomig para el proceso de migración en aeropuertos de Colombia.
Voz: la voz de una persona también es una característica única, que puede ser digitalizada, plantillada y utilizada para procesos de control de acceso e identificación. La voz no solo es una característica física de una persona derivada de la composición de varios de sus órganos, esta también tiene características conductuales puesto que la forma en que una persona habla (su velocidad y modulación con el volumen y entonación) cambian según el tipo de emoción que esté experimentando la persona.
Marcha: la forma en la que camina una persona se puede convertir en un dato biométrico para su identificación e individualización mediante sistemas de reconocimiento y análisis de marcha, en los que se analizan tanto elementos físicos como conductuales de la persona, convirtiéndo estos datos en patrones biomecánicos en los cuales son tenidos en cuenta factores tales como la altura, morfología, longitud de la zancada, velocidad al caminar, postura y alineación corporal, e incluso el movimiento de las articulaciones.
El análisis de marcha no es tan común para la identificación de personas en sistemas de seguridad y control de acceso, pero mediante procesos de inteligencia artificial entre otros, tiene aplicaciones en diferentes campos.
Los procesos de identificación mediante datos biometricos más comunes en Colombia, son el uso de huellas dactilares, el reconocimiento facial y el reconocimiento del iris, siendo los dos primeros (huellas y rostro) lo más utilizados en procesos de control de acceso residencial y comercial, y el uso de huellas dactilares para la identificación en controles de acceso, tiene una predominancia de más del 98% en el mercado, no obstante que el reconocimiento facial ha ido ganado terreno poco a poco y pese a que este tipo de dispositivos para el reconocimiento facial existen en el mercado colombiano desde hace más 15 años.
¿Por qué los datos biométricos tienen una protección especial por ley?
La legislación en Colombia ha establecido que el tratamiento de datos sensibles tiene que estar sometido a condiciones más estrictas de seguridad que otros datos personales porque se tiene que proteger la privacidad e intimidad de la persona y ello se puede ver reflejado en:
El artículo 5 de la ley 1581 de 2012 establece la clasificación de los datos sensibles de una persona-
En la Sentencia C-748 de 2011, la Corte Constitucional de Colombia declaró ajustada a la Constitución la definición de datos sensibles, estableciendo el control que dio origen al régimen general de protección de datos personales con la ley 1581 de 2012.
En la sentencia T-208 de 2026, la Corte Constitucional ratifica la naturaleza de los datos biométricos que identifican e individualizan a una persona, refiriendo que estos datos son irrepetibles e irrenunciables para una persona.
“97. Este principio cobra especial relevancia cuando se trata de datos biométricos, cuya naturaleza los hace irrepetibles e irrenunciables para el titular. Ello, por cuanto a diferencia de una contraseña o un número de identificación, no pueden ser modificados en caso de uso indebido. En consecuencia, cualquier recolección que exceda lo estrictamente necesario para el fin declarado constituye, en sí misma, una afectación al derecho fundamental al habeas data”
La propiedad horizontal es responsable del tratamiento de datos de los residentes y de los no residentes
Los conjuntos residenciales, edificios y los reglamentos de propiedad horizontal no están por encima de las normas de protección de datos personales, cualquier reglamento de propiedad horizontal tiene que regirse bajo las leyes imperantes en Colombia y la ley de protección de datos es una de ellas, por lo mismo, las copropiedades están obligadas a establecer una política clara de tratamiento de datos personales, tanto para el manejo de datos que no son sensibles, como para el manejo de aquellos que si lo son en cualquiera de los casos, tanto si se trata de captación de los mismos a través de sistemas de seguridad, como a través de dispositivos de control biometrico, y que la copropiedad no tenga una política adecuada y debidamente ajustada, tarde o temprano puede traer serias consecuencias con problemas jurídicos o legales, y fuertes sanciones económicas desde la Superintencia de Industria y Comercio.
Mala práctica: un craso error en muchas copropiedades buscando «facilidad» u «ahorrar», es usar una política de tratamiento de datos publicada en Internet, copiandola, para hacerla pasar como propia.
Algo que se sucede también cuando se copian reglamentos de propiedad horizontal que encuentran por Internet, o que alguien dice que es «del otro edificio donde vive un familiar», lo que es la razón por la cual se ven casos de reglamentos de P.H. en edificios, que refieren shuts de basuras cuando ni siquiera existe uno.
Recordemos que las sanciones de la SIC por malas, deficientes o inexistentes políticas de tratamientos de datos que vulneran los derechos de las personas y la ley 1581 de 2012, pueden llegar a los 2000 salarios mínimos legales mensuales vigentes (SMLMV).
Es importante tener presente que, cuando una propiedad horizontal contrata un proveedor tecnológico, este puede actuar como encargado del tratamiento de datos (en lo que le corresponde al proveedor en la gestión de la información y acceso que realiza el proveedor a la misma como parte del servicio entre otros), no obstante que la propiedad horizontal, a través del designado responsable del tratamiento de datos (comúnmente el administrador) continúa teniendo las obligaciones, y la P.H. mantiene su obligación de que se garantice correctamente el tratamiento de los mismos en cualquiera que sea el modelo utilizado en la copropiedad.
¿Puede un conjunto residencial exigir a las personas entregar sus datos biométricos como condición para ingresar?
No se puede condicionar el acceso de un residente de la P.H., u de otra persona que tenga autorización para ingresar, únicamente a la entrega de alguno de sus datos biométricos, tal y como en varias ocasiones lo ha recordado la Superintendencia de Industria y Comercio (SIC), por ejemplo, en el mes de junio de 2025
y luego, con la Resolución de la SIC 52185 de 2025, emitida el 28 de agosto de 2025 hacia una copropiedad en Bogotá, un caso bastante difundido, acción que tomó la SIC sobre dicho conjunto residencial debido a que:
- Recolectó y trató datos biométricos sin contar con la autorización previa, expresa e informada de residentes.
- No suprimió los datos de los titulares que se lo solicitaron, vulnerando el derecho fundamental al habeas data.
- Hizo del reconocimiento facial el método exclusivo de acceso, lo cual es desproporcionado y vulnera derechos fundamentales de las personas, como lo referente a su intimidad e incluso, a la libre circulación hacia su propiedad.
por lo que la Superindustria ordenó al conjunto residencial Parque de los Cipreses Edificio Vista al Parque del Salitre, suprimir los datos biométricos de los residentes que no querían proporcionar sus datos biométricos, siendo obligados para poder acceder al conjunto, además, Superindustria ordenó a la copropiedad disponer de mecanismos alternativos para el acceso de los residentes, pero eso no fue todo, el conjunto se expone a serias sanciones económicas por el incumplimiento de la ley 1581 de 2012 con la apertura de una investigación sancionatoria tal y como lo manifestó la misma entedidad.
La decisión de la SIC recordó que las propiedades horizontales no pueden condicionar el acceso al tratamiento de datos biométricos cuando la persona no quiere suministrarlos dado su carácter sensible, carácter que además se corresponde con el derecho a la intimidad de las personas, y también recordó que la autorización para tratar datos sensibles se le tiene que solicitar a los residentes (literalmente es un “tiene que” y no es opcional) previamente, de forma expresa, informada y cualificada (y por escrito), donde la persona debe ser informado que está entregando información sensible, y se le tiene informar expresamente que no está obligada a suministrarlos.
Los datos biométricos NO están prohibidos en la Propiedad Horizontal
exigirlos como obligatorios para el ingreso si lo está
Las malas prácticas con controles de acceso no biométricos que generan brechas de seguridad
Cuando se buscan medidas de seguridad para una copropiedad, implementar el ingreso mediante la biometría es uno de los principales objetivos, por las ventajas que ofrecen este tipo de controles de acceso mediante biometría ofrecen para la identificación única de las personas y la trazabilidad, dado que otros sistemas pueden representar vulnerabilidades por diferentes razones.
Un ejemplo de sistemas de acceso que pueden representar vulnerabilidades por un mal uso de los residentes son los sistemas de tarjeta de acceso (RFID o NFC), donde muchas veces los residentes se la entregan a otra persona para que acceda, o también pueden perderla o incluso ser robada, y en muchos casos, el residente no reporta que la tarjeta fue prestada porque asumen que “es su libertad hacerlo”.
Una mala práctica muy similar se sucede con el acceso mediante código o contraseña, código númerico que es compartido por residentes, en algunos casos indiscriminadamente y por supuesto sin informar a la administración de ello.
En cualquiera de los dos casos se afectan los procesos de seguridad de la P.H., dado que la persona que ingresa con la tarjeta o con el código númerico no es a quien se le asignó este en un principio como medida de seguridad, generando con ello afectaciones a la trazabilidad del sistema de seguridad y e incluso vulneraciones a la seguridad de todos en la copropiedad.
Nota: en muchos casos se minimiza lo que significa la trazabilidad en un sistema de seguridad, pero cuando se sucede un hecho delincuencial, ese tipo de eventos toman alta relevancia y establecen el punto de partida de las sospechas de la vulneración, dado que los residentes que han suministrado sus claves de acceso (o la tarjetas) a otros, han establecido una brecha de seguridad que se convierte en un claro foco de inseguridad.
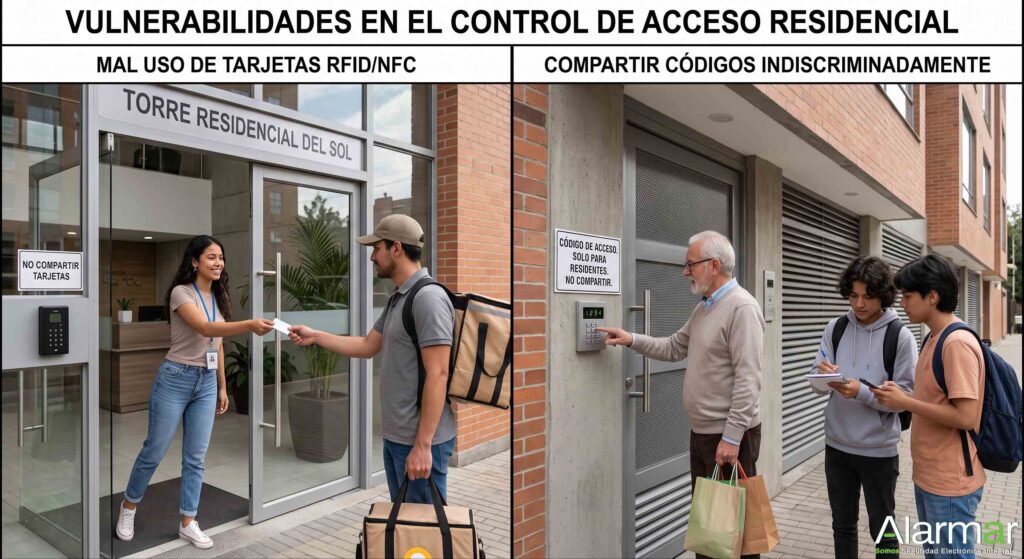
Es muy común que las personas que hacen esto, no informan a la administración que comparten el código de acceso o la tarjeta con otras personas hasta que se ven descubiertos, y se aprovechan de que no hay un doble método de verificación para el acceso, un vigilante en la portería (que pueda conocer a cada residente), o que no hay una supervisión activa sobre el ingreso para identificar este tipo de casos, tal y como se sucede en muchos edificios o conjuntos donde el acceso se hace mediante una llave, donde un residente (propietario u inquilinos) comparten las llaves con un tercero (amigo o familiar e incluso prestadores de servicios) y no informa de esto a la administración de la copropiedad (y hay casos donde lo hacen los «administradores»), porque primero, no quiere asumir el costo que ello le significaría en el cambio de la clave de acceso y el tener que reponer las llaves de todos los residentes en el edificio o conjunto al establecer con ello una brecha de seguridad (alguien puede disponer de copias rápida y fácilmente en una ferretería), y tampoco quieren lidiar con las implicaciones de seguridad para no ser señalado como responsable en el caso de que se suceda un hecho delincuencial como una intrusión o robo en la copropiedad.
Los controles de acceso con biometría tienen como gran ventaja que reducen fuertemente las posibilidades de vulneraciones generadas por el mal uso o la intransigencia de residentes, trabajadores u otros
Ciertamente también hay que mencionar la responsabilidad de la gestión de las administraciones en las copropiedades en los aspectos de seguridad, porque esto se refiere a la seguridad de todos, por ejemplo, en casos de controles de acceso con clave numérica (PIN):
- Estableciendo protocolos de seguridad para mantener la integridad del sistema y su trazabilidad
- No permitiendo en el proceso de asignación de los códigos PIN, aquellas «combinaciones» de números que son los más comunes, y los cuales, sería los primeros que un ladrón probaría, como por ejemplo, los PIN de acceso tipo «0000», «1111» o «1234»
- El uso de códigos de más de 5 o más dígitos.
- El establecimiento de alertas en el sistema para ser atendidas por la central de alarmas cuando haya reiterados intentos fallidos de acceso
El ingreso con controles biométricos también tiene otra gran ventaja, y es que ayuda fuertemente a suprimir otro tipo de brechas de seguridad como el que la tarjeta de acceso sea robada tal y como podría sucederse con unas llaves, al igual que la falta de consideración de residentes quienes llegan incluso a decir que «lo que importa es que no ingresen a su apartamento», olvidando que el problema comienza cuando ingresan a la copropiedad y es allí donde los ladrones ya se hacen pasar sin ningún problema como inquilinos o visitantes e incluso saludando.

Los riesgos de una filtración de datos biométricos de una persona
Existe una diferencia fundamental entre una contraseña y un dato biométrico que se debe comprender:
La huella dactilar o el rostro no se pueden reemplazar de la misma forma que se reemplaza una contraseña, llave o una tarjeta de acceso, y son datos únicos de una persona y la característica biométrica de una persona no se puede resetear.
Tengamos presente que las bases de datos que alojan rostros o huellas deben contar con altos estándares de ciberseguridad, cifrado y estrictos procesos de registro y controles de acceso a las mismas, y a diferencia de una contraseña, cuando un dato biométrico queda comprometido y expuesto a terceros o manos criminales, este puede generar un daño permanente en la seguridad del individuo y a su tranquilidad.
Un ejemplo de esto es un caso de suplantación de identidad como el sucedido en 2021, donde una persona fue suplantada ante una entidad bancaria en la realización de un préstamo, mediante la aplicación financiera de la entidad bancaria (Davivienda) con el uso de una huella digital, lo cual generó que la Corte Constitucional se pronunciara sobre dicho caso toda vez que el afectado había denunciado el caso de suplantación y la entidad se mantenía reclamando al afectado la deuda.
Es por este tipo de eventos que las propiedades horizontales que usan controles de acceso biométricos, están obligadas a prestar especial atención tanto a los aspectos técnicos, de seguridad y protección sobre la información, así como normativos y procedimentales, teniendo en cuenta puntos importantes tales como:
- El control en el acceso a las bases de datos, tiene que mantener un registro estricto del mismo y con la descripción clara y justificada de la razón del acceso (ingreso, eliminación, modificación, consulta y motivo de la misma).
- El cifrado y protección de la información para evitar vulneraciones de terceros, métodos de doble verificación en el acceso, etc.
- La gestión de usuarios y administradores en el sistema, y niveles de permisos cuando este sea el caso.
- La actualización de software para evitar vulneraciones del mismo (hackeos)
- La contratación de proveedores de tecnología altamente confiables y con altas medidas de seguridad.
- Las medidas de seguridad para proteger los datos y la información contenida en medios físicos (discos duros, memorias USB, etc.) frente a incidentes de seguridad que puedan afectarlos con acciones vandálicas o incluso tratar de copiar la base de datos.
- La eliminación de forma segura y permanente de la información y de cualquier copia existente de la misma en otros medios, por ejemplo, en backups realizados en la plataforma de gestión en la nube del proveedor, o en formato físico (pale, medios magnéticos, discos duros)
- Las políticas de almacenamiento, duración y supresión de los datos
Es importante tener presente que la seguridad de los datos de un sistema biométrico no se limita estrictamente al dispositivo instalado en la portería, y la seguridad de dicha información debe ser tenida en cuenta todo el ciclo de la información y su gestión.
¿Qué deben hacer las copropiedades y su administración antes de instalar biometría?
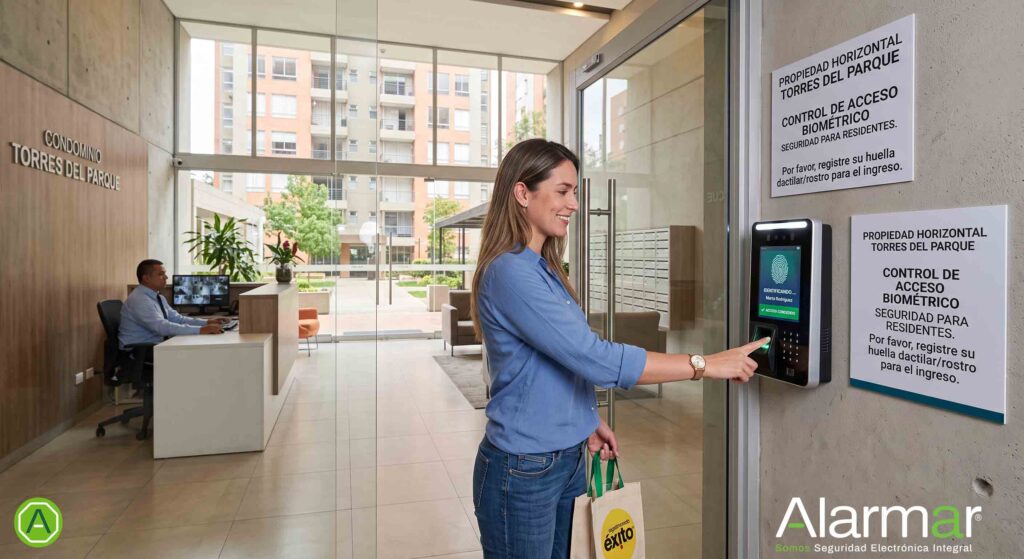
Antes de aprobar e implementar un proyecto de control de acceso mediante reconocimiento facial o huellas dactilares, es importante realizar una evaluación lo más integral posible, teniendo en cuenta aspectos como:
- Definir claramente la finalidad
Debe existir una finalidad legítima y concreta para la recolección y uso de los datos, en el caso de la seguridad, es la búsqueda de mejorar las medidas y condiciones de seguridad en la copropiedad
«Mejorar el control de acceso de residentes y propietarios autorizados y reducir los casos de vulneración de las medidas de seguridad por acciones de residentes que no son conscientes o son intransigentes»
- Evaluar la viabilidad del uso de la biometría para el control de acceso
En la copropiedad debería preguntarse si el mismo objetivo puede conseguirse mediante mecanismos diferentes, y si las condiciones están dadas para el uso de estos mecanismos y en este tipo de casos hay que tener el tamaño de la P.H. y la cantidad de residentes, puesto que ello determinará el nivel de gestión que se deba realizar entre otros aspectos, por ello evaluar mecanismos tales como el uso de tarjetas de proximidad RFID o NFC, el uso de clave numérica, un código QR u otro sistema que, dependiendo de cada caso, pueden ofrecer un nivel menor de seguridad, pero suficiente en la utilización de métodos de doble verificación para quienes no deseen el acceso mediante biometría o bien, que permita una trazabilidad sin mayores afectaciones por mal uso de residentes.
- Diseñar una alternativa de acceso
Luego de evaluar la disposición de todos los residentes en acoger un sistema de control de acceso con biometría, se tiene que establecer una alternativa razonable como medio de acceso rápido y seguro (aun si existiera inicialmente una aceptación del 100% de los residentes para el uso de su biometría), que también permita un nivel de trazabilidad e identificación dentro del sistema de seguridad.
No se puede olvidar que: la aceptación inicial de un residente para el uso de su biometría, no significa que la persona no pueda cambiar de opinión en cualquier momento.
Contar con una alternativa no es una simple recomendación, el no tenerla puede causar que la copropiedad se enfrente a denuncias, tutelas y serias sanciones económicas y a a procesos jurídicos.
- Obtener una autorización por escrito de cada residente y persona que utilice el control de acceso
La autorización de cada persona tiene que ser previa a la implementación del sistema o de su ingreso a dicho sistema, debe ser expresa e informada, esta autorización debe explicar de manera comprensible el tratamiento (uso) que se realizará de los datos que se recolectarán, quién lo hará (el responsable del tratamiento de los datos) y en qué condiciones.
- El contrato con el proveedor del servicio
El contrato con la empresa que suministra el servicio, quien será el encargado del sistema de seguridad, además del acuerdo de confidencialidad, debe contemplar aspectos tales como:
-
-
- Quién es responsable del tratamiento de los datos
- Quién actúa como encargado
- Dónde se almacenan los datos
- Quién puede acceder a ellos y bajo que circunstancias
- Qué medidas de seguridad se aplican para el acceso y la protección de los datos
- Cuánto tiempo se conservarán los datos
- En qué condiciones se modificarán los datos
- Qué se sucederá con los datos cuando haya una terminación del contrato
- En qué casos se eliminarán los datos y cualquier copia existente
- Qué procedimiento existe ante incidentes de seguridad.
-
- Establecer las políticas de tratamiento
Toda propiedad horizontal debe establecer y contar con políticas y procedimientos adecuados para el tratamiento de datos personales, tanto en lo que se corresponde con aquellos datos que se almacenan en archivos de papel (documentos), como en aquellos que se almacenan de forma digital (videos de seguridad o biometría), ya sea que estén directamente bajo control de la copropiedad (una PC, discos duros, memorias USB, MicroSD, etc.) o en los que se encuentran en la gestión de terceros, como es el caso de los sistemas de seguridad y vigilancia monitoreados
Cuando se habla de establecer políticas de tratamiento de datos, en muchos casos se tiende a pensar que esto será solo para residentes, pero no es así, ello también debe contemplar a cualquier persona que ingrese a la copropiedad y por ello surge la pregunta: ¿Qué se debe hacer con el acceso de los visitantes o contratistas temporales?.
Evaluar los aspectos legales y normativos como parte del proceso
Ciertamente la búsqueda de soluciones de seguridad que reduzcan al mínimo las posibilidades de un uso inadecuado de los residentes no puede sobreponerse ni eliminar a las obligaciones que tienen las copropiedades en la protección de datos, por ello es necesario que en la copropiedad se tengan las debidas consideraciones a nivel jurídico y de riesgos, como por ejemplo:
- ¿Cuál será la alternativa de ingreso seguro que no requiera identificación mediante control de acceso con biometría para aquellos residentes que no quieren brindar sus datos biométricos y que no genere brechas de seguridad?
- ¿Se explicó claramente qué información se recopilará y el tratamiento que se le dará?
- ¿Se le informó expresamente que no está obligado a entregar sus datos biométricos?
- ¿La persona otorgó una autorización válida conforme a lo que establece la ley?
- ¿En qué condiciones de seguridad se mantendrá el acceso a los datos?, y ¿estas condiciones realmente ofrecen las garantías necesarias para evitar su vulneración o filtración?
- ¿Quién tendrá acceso a los datos y bajo qué condiciones?
- ¿la persona que tendrá acceso a dichos datos realmente es idónea y cumple con las condiciones para hacerse responsable del tratamiento de dichos datos y mantener su privacidad, inviolabilidad y no divulgación?
- ¿Cuánto tiempo serán conservados los datos biométricos?
- ¿Qué ocurrirá cuando el residente se retire del edificio?
- ¿La alternativa de seguridad para el acceso ofrece niveles de seguridad altos?, ¿tiene un método de doble verificación? o ¿tiene verificación mediante la central de monitoreo y alarmas?
Preguntas como las anteriores son parte lo que lo significa la gestión del riesgo en materia de seguridad y datos personales en una copropiedad.
El tratamiento de datos de visitantes y contratistas temporales en la propiedad horizontal
El tratamiento biométrico de visitantes requiere de un mayor cuidado, ya sea que un visitante acuda al conjunto de manera ocasional o frecuente, pero no necesariamente tiene una relación permanente con la propiedad horizontal, casos como el ingreso de un familiar que visita a un residente, una empleada doméstica, una enfermera que cuida a un adulto mayor, un familiar que es autorizado para estar en una vivienda del conjunto por motivos de viaje de los residentes, o un amigo de la familia que la visita frecuentemente entre otros casos.
Convertir el reconocimiento facial o la huella en requisito general para visitantes puede resultar especialmente problemático por diferentes factores, como, por ejemplo, que el visitante no esté al tanto de los protocolos de seguridad y quiera ingresar a otras personas sin registrar a dichas personas previo a su ingreso como se tiene que hacer (informando a la administración).
Tengamos presente en la copropiedad se tiene que realizar el registro de cualquier visitante, prestador de servicio u otro, tanto por motivos de seguridad y control como por motivo de seguridad ante diferentes eventos que se tienen que contemplar, tales como actos delictivos y vandálicos entre otros, eventos que incluso pueden tener connotación judicial y requerimientos desde los entes de ley.
Este registro de visitantes que se tiene que realizar en una copropiedad, también se tiene que realizar en lo correspondiente al tratamiento de los datos que la copropiedad recolecta en un sistema de seguridad y vigilancia que graba al visitante en su rostro, su voz y su morfología entre otros.
En casos de personas que están entregando un electrodoméstico u producto que requiere su ingreso, no se les debería solicitar registro biométrico, toda vez que deberán estar bajo la responsabilidad y supervisión constante del residente en la copropiedad, pero si se tiene que registrar el evento con un registro básico de identificación a quien está haciendo la entrega e ingresa como visitante.
En el caso de domiciliarios u personas que hacen entrega de paquetería normal, la recomendación es que no ingresen a la copropiedad, para evitar ciertos riesgos que se pueden derivar de ello (robos disfrazados de entregas entre otros), la entrega debería hacerse directamente en la portería del conjunto o puerta del edificio donde el residente al cual va dirigido el domicilio o entrega del paquete haga presencial, esto claro, en el caso que no haya un conserje que lo pueda recibir o bien, otro residente de la P.H. autorizado por el destinatario para que se encargue de la recepción.
Biometría y videovigilancia no son exactamente lo mismo en el tratamiento de datos
Al momento de hablar de tratamiento de datos es importante diferenciar dos tecnologías que suelen confundirse, como lo son el control de acceso mediante datos biométricos y la video vigilancia (CCTV o un sistema de seguridad con cámaras).
Una cámara de seguridad puede registrar el rostro de las personas que ingresan a la copropiedad, además de su voz, la forma en que caminan, así como su morfología entre otros, pero el que un CCTV o sistema de videovigilancia los registre, no significa que el sistema de seguridad está haciendo un tratamiento de los datos biométricos y realice la individualización especifica e inequívoca de una persona en cada momento (salvo que dicho sistema de seguridad tenga esa capacidad), mientras que los sistemas de control de acceso con biometría si establecen una identificación e individualización directa de la persona a través de una característica única como lo es el rostro cuando se realiza el reconocimiento facial o mediante una huella dactilar.
Es por lo anterior que instalar cámaras de seguridad no significa automáticamente que la propiedad pueda utilizar reconocimiento facial sobre esas imágenes en tiempo real, dado que el sistema de seguridad a través de sus cámaras tendría que tener dicha característica en procesamiento de la información sobre el video para realizar el reconocimiento facial, la individualización e identificación de cada persona en su estancia a través de las zonas comunes de la propiedad horizontal.
Es importante tener presente que el tratamiento de datos debe analizarse de acuerdo con su finalidad, alcance y nivel de afectación de los derechos de los titulares, así como también, según las características técnicas de las herramientas de vigilancia, así como el tipo de datos que estas almacenarán y procesarán.
El reto para los administradores en propiedad horizontal
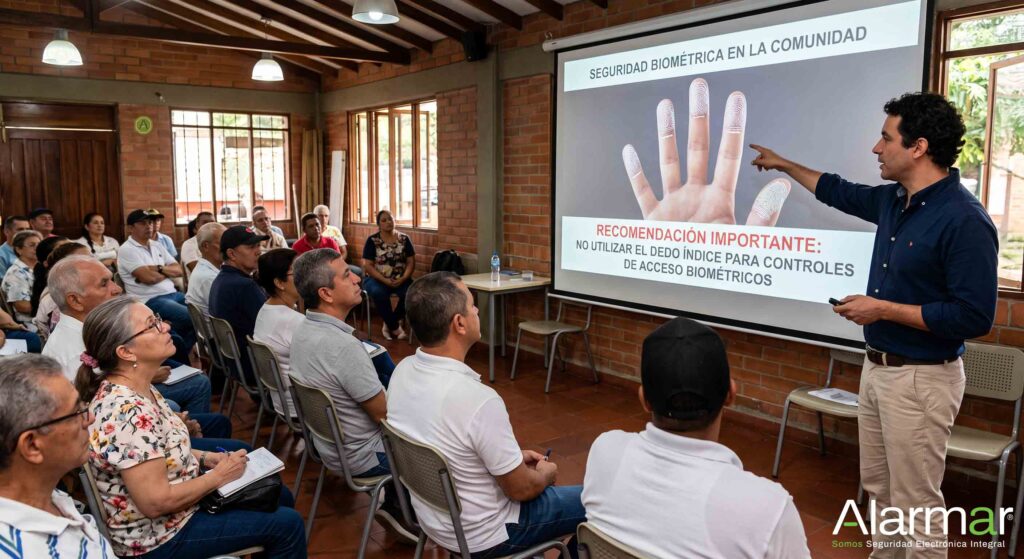
Los administradores, consejos de administración e incluso propietarios, tiene que resolver la confusión natural que surge, de plantearse el uso de herramientas de control de acceso para mejorar la seguridad como una oposición entre tecnología y privacidad.
El enfoque debe centrarse en la educación y concientización de todos, los residentes y propietarios, en que el uso de los controles de acceso con biometría ayudará a reducir los malos usos que se pueden suceder con otros sistemas de acceso, y con ello se mejorarán las medidas de seguridad para todos, pero también, ello debe ir de la mano con las medidas necesarias para que los residentes y propietarios estén tranquilos en la protección de sus datos.
Educar a los residentes en la necesidad de tener un control consciente de la información que proporcionan a otros y los riesgos que esto implica ayuda mucho para reducir los riesgos en cada uno y así mismo, ayuda en el proceso de despejar dudas y temores y así mejorar la seguridad de la copropiedad.
Brindar alternativas como parte de esa educación hacia residentes, propietarios y trabajadores, por ejemplo, usando la huella digital de un dedo diferente al índice (o de la otra mano) para el control de acceso en el conjunto cerrado u edificio, dado que el dedo índice de la mano dominante, es el que en general las personas usan para los controles de acceso personales en la vivienda (chapas inteligentes) entre otros, utilizar un dedo diferente a los que se utilizan a nivel legal para el registro de huellas dactilares, así como para la chapa inteligente propia del hogar, es una solución que ayuda tanto al proceso de seguridad en el conjunto, como a la tranquilidad de las personas.
El verdadero desafío en las P.H. consiste en la implementación de los controles de acceso biométricos de manera proporcional, transparente, segura y respetuosa de los derechos de los residentes.
Alternativas tecnológicas legales al control biométrico
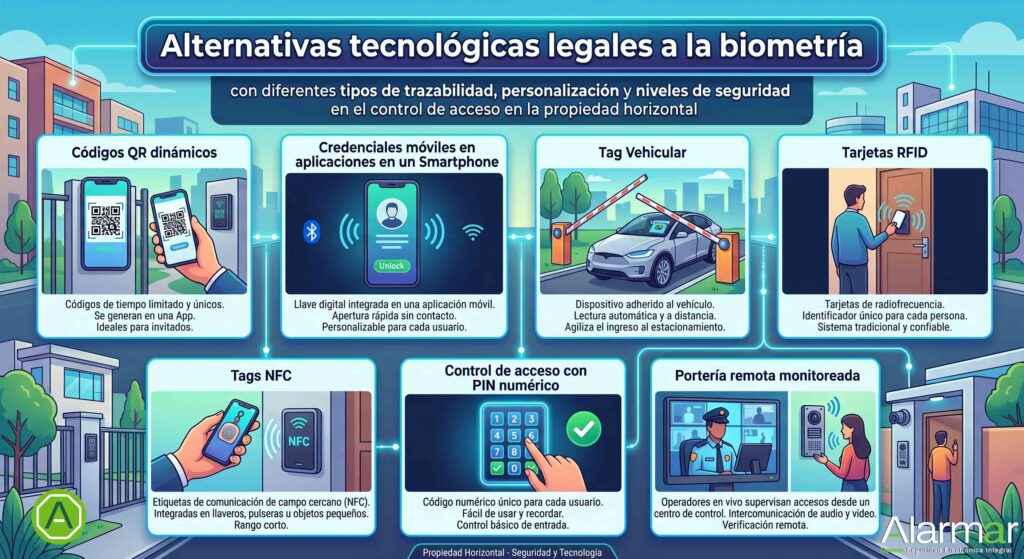
Entendiendo que los controles de acceso con biometría no pueden ser la única opción (exclusiva u obligatoria), no significa que se tenga que renunciar a las condiciones de seguridad, existen múltiples alternativas tecnológicas que permiten un registro y trazabilidad adecuado, no obstante que algunos representan un riesgo de seguridad por un uso inadecuado o intransigente como ya hemos referido.
Veamos algunas de las alternativas de controles de acceso
Códigos QR dinámicos para visitantes y residentes
Los visitantes o residentes reciben un código QR único y temporal en su smartphone (celular) generado por una plataforma, este código se escanea en el control de acceso.
Este código QR cambia periódicamente en la plataforma, impidiendo su reutilización o clonación.
Los residentes tienen acceso al mismo a través de su dispositivo en la aplicación de la plataforma vinculada con su perfil .
En el caso de los visitantes que reciben un código QR para ingresar temporalmente, el evento se registra (además de la fecha y hora) con la persona que lo autoriza y demás datos vinculados que se diligencian por quien proporciona el código QR temporal al visitante para su ingreso.
Credenciales móviles (aplicaciones)
Mediante una aplicación, el residente se identifica con su smartphone, La app valida la identidad y autoriza el acceso, este funcionamiento es similar al uso de códigos de QR no obstante que puede utilizar diferentes métodos.
Vigilante remoto o portería remota monitoreada
El ingreso de un visitante hacia una vivienda, se realiza mediante la gestión de un operador remoto que realiza el procedimiento de validación con el residente de la vivienda y obtiene su autorización para dejar ingresar a la persona.
Los residentes ingresan usando biometría, código de acceso o tarjeta.
Este modelo es hacia el que muchas copropiedades están migrando para tener la supervisión y gestión de un experto en seguridad, sin la necesidad de tener una persona presencial, buscando reducir los altísimos costos de la vigilancia presencial 24/7 o con presencia parcial (un segmento horario de 12 horas), dado que las funciones de vigilancia como lo es el control de acceso, solo puede ser prestando por empresas de seguridad debidamente acreditadas y no por personas naturales o vinculados a una empresa que desempeñen funciones de conserjería o de “portero”.
La solución de vigilante virtual ofrece niveles de ahorro de entre un 50% hasta un 70% mensual en la cuota de administración y mantiene la el sistema de seguridad con la gestión experta de una empresa de seguridad y vigilancia, lo que evita que la propiedad horizontal tenga un sistema de seguridad huerfano.
TAG vehicular
El TAG vehicular ofrece apertura automática y trazabilidad completa, previniendo delitos como el «portonazo» al eliminar tiempos de espera para ingresar al parqueadero del edificio o al conjunto residencial.
Nota: el “portonazo” es un método que los delincuentes utilizan para ingresar detrás de un vehículo que saben que tiene ingreso, simulando ser “residentes” los delincuentes “van detrás del auto para ingresar”; la forma de contrarrestar este tipo de actividad delincuencial también está en el procedimiento establecido desde la copropiedad hacia sus residentes, procedimiento que las personas deben seguir para su ingreso y que de no cumplirlo, deberá activar una alerta de seguridad.
Tarjetas RFID o tags NFC
Son tarjetas que el residente lleva consigo y que se activan al acercarlos al lector en la portería.
Esta es una forma de identificación de acceso que es económica, fáciles de reemplazar y no recopilan datos sensibles, se puede vincular al número de la vivienda u apartamento y seriar cada tarjeta según la cantidad de residentes en la misma (individualizar cada residente de un apartamento con su propia tarjeta).
Como ya hemos mencionado, este sistema conlleva un mayor riesgo en razón de mal uso de los residentes, también de perdidas o robos, e incluso en casos de clonación.
PIN o clave numérica
Un código numérico único para cada residente que se ingresa en el teclado del control de acceso. Es la alternativa más sencilla y económica, aunque menos segura si no se combina con otro factor de verificación para el ingreso.
Recomendaciones prácticas para administradores y consejos de administración
- Auditar el sistema actual: verifique si el acceso biométrico es la única opción disponible, hágalo sin importar si al día de hoy todos los residentes están de acuerdo, verifique además si todos los residentes firmaron un consentimiento informado como lo determina la normatividad de ley.
- Actualizar la política de tratamiento de datos: esta política debe incluir todos los requisitos de la Ley 1581 de 2012, como plazos de conservación, derechos de remoción del consentimiento, proceso de eliminación de los datos, responsable del tratamiento de datos, etc.
- Implementar un sistema híbrido: un sistema de control de acceso hibrido garantizará que los residentes que no quieran a autorizar sus datos sensibles para el acceso, tengan alternativas igual de rápidas y eficientes, que además, permitan una trazabilidad e identificación adecuada para mantener medidas de seguridad fuertes.
- Capacitar al personal de seguridad: cuando un conjunto cuenta con personal de vigilancia privada de forma presencial, estos vigilantes deben conocer como funciona el sistema para el ingreso de las personas, los protocolos de seguridad y estar al tanto del sistema, los reportes del mismo o de la empresa de monitoreo de alarmas.
- Identificar dónde se almacenan los datos: Se debe tener conocimiento (y tener registro) de donde se almacenan los datos sensibles, tales como servidores, almacenamiento en la nube del proveedor del servicio entre otros, así como debe conocer si se almacenan copias de respaldo donde se encuentran datos biométricos que fueron recolectados.
- Eliminar datos sin autorización válida: Si existen bases de datos con registros biométricos recolectados sin cumplimiento, suprímalos de forma segura y documente la eliminación.
Es importante que siempre cuentes con asesoría especializada en seguridad para cada necesidad particular, ya sea de un conjunto cerrado, edificio, hogar o negocio, En ALARMAR somos expertos en soluciones de seguridad, automatización y vigilancia remota entre muchas otras soluciones de seguridad, te brindaremos la mejor asesoría y solución a la medida para que incrementes la seguridad y tranquilidad de tu lugar de residencia.
Última actualización: 18 de agosto de 2026
Aviso informativo: ten presente que la información provista esta página no sustituye las obligaciones y responsabilidades legales propias de las personas naturales o jurídicas, así como la responsabilidad de la asesoría de expertos certificados en la materia legal en su respectivo campo.
Ten presente que las obligaciones legales, se fundamentan en las leyes vigentes que los ciudadanos y entidades jurídicas en Colombia tienen que acatar, rigiéndose bajo el imperio de la ley y la jurisprudencia colombiana.
En Alarmar te brindamos información generada por nuestros expertos, quienes analizan y verifican las fuentes, incluyendo las fuentes gubernamentales y oficiales, combinándolo con la experiencia acumulada en los diferentes segmentos de interés y|o relacionados, desarrollando con ello una base informativa de valor para ti.
En caso de cualquier duda legal sobre tu caso particular, desde Alarmar te instamos a que acudas a los entes reguladores como lo son la Supervigilancia (Superintendencia de Vigilancia y Seguridad Privada) o Superindustria, también conocida como la SIC (Superintendencia de Industria y Comercio), para resolver tus dudas a través de una PQRS en sus portales web u oficinas, o en su defecto, acudir a un experto legal certificado que pueda asesorarte.
En Alarmar somos una empresa experta en brindar soluciones de automatización y servicios de vigilancia virtual a la medida de sus necesidades.
Contáctanos y nuestros expertos te orientarán en la mejor solución para aumentar la seguridad y ahorrar en tu conjunto cerrado u edificio
